

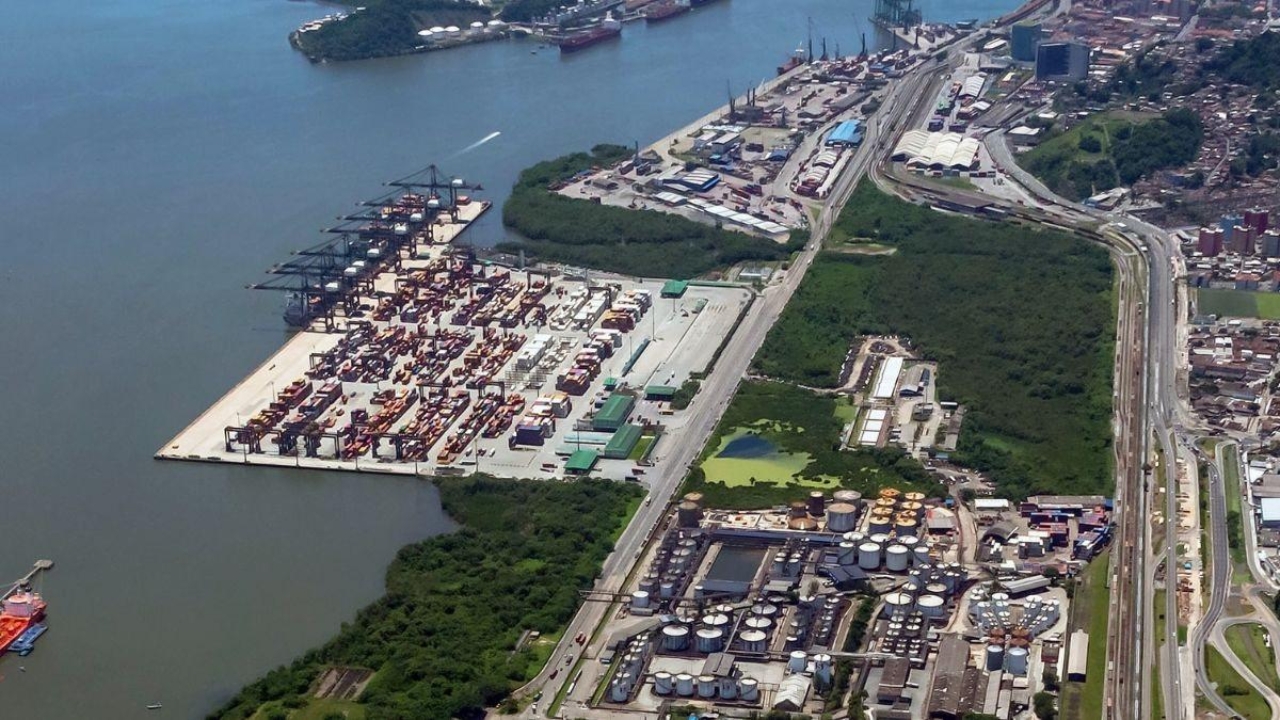
O maior porto do Brasil criou um gabinete de crise com nove representantes depois de um ataque hacker atingir seus sistemas administrativos. A medida foi formalizada pela Portaria DIPRE nº 128/2026, assinada em 10 de novembro pelo presidente da Autoridade Portuária de Santos (APS), Anderson Pomini, para coordenar a recuperação tecnológica, proteger informações e manter o funcionamento dos serviços.
Dois dias depois, na quinta-feira (12), a APS anunciou ter recuperado cerca de 70% das cópias de segurança de seus arquivos, enquanto parte das plataformas ainda estava indisponível. A entrada e a saída de navios continuaram, segundo a administração, mas empresas relataram atrasos em procedimentos ligados à movimentação de cargas e passaram a realizar algumas tarefas manualmente.
Portaria cria gabinete com nove integrantes e efeitos desde 7 de novembro
O ato assinado em 10 de novembro tem efeitos retroativos ao sábado (7), dia seguinte ao início das falhas. Conforme informações da Times Brasil, a portaria instituiu uma estrutura extraordinária e temporária diante dos riscos à continuidade das atividades administrativas, operacionais e estratégicas do complexo portuário.
O gabinete conta com o Grupo de Resposta e Recuperação (GRR), encarregado de coordenar ações para restabelecer sistemas, preservar dados, administrar riscos e assegurar a continuidade dos processos. A coordenação ficou com Rogério Saran, superintendente de Tecnologia da Informação da APS, acompanhado por representantes das áreas de operações portuárias, segurança, jurídico, finanças, governança, proteção de dados e comunicação.
A criação do grupo reúne decisões técnicas e administrativas na mesma estrutura, permitindo acompanhar desde a análise do incidente até a retomada dos serviços. A portaria não determina uma data de conclusão dos trabalhos nem comprova, por si, que todos os sistemas atingidos já foram recuperados.
Queda de energia antecedeu descoberta do ataque nos sistemas
Os problemas começaram na sexta-feira (6), após uma queda de energia e a reinicialização de servidores da administração portuária. A APS confirmou posteriormente a identificação de um ataque cibernético, mas ainda não havia esclarecido sua origem, a extensão da invasão ou a possibilidade de acesso indevido a dados.
Internet e telefonia voltaram na segunda-feira (9), enquanto o site institucional e outras plataformas internas permaneceram com dificuldades. A Agência Brasil informou que equipes de tecnologia e prestadores de serviço passaram a trabalhar na recuperação gradual, com uso de procedimentos alternativos para as tarefas administrativas.
Falhas nos portões elevam proteção do porto para nível 2
As falhas nos sistemas de controle dos acessos públicos levaram a Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis de São Paulo (Cesportos-SP) a elevar o nível de proteção para 2. A Guarda Portuária reforçou a conferência de credenciais e as medidas de vigilância nas entradas utilizadas por trabalhadores e veículos.
O reforço foi adotado como precaução enquanto os controles eletrônicos apresentavam instabilidade. Segundo a APS, os acessos terrestres foram mantidos, assim como a circulação de embarcações, embora o funcionamento exigisse verificações adicionais de segurança.
Recuperação de 70% dos backups ainda deixa plataformas pendentes
O percentual divulgado em 12 de novembro refere-se às cópias de segurança dos arquivos recuperadas pela equipe de TI, e não à proporção de sistemas já restabelecidos. A administração informou que pretendia colocar novamente no ar o site do Porto de Santos e outras ferramentas internas, enquanto serviços afetados continuavam sendo prestados por meios alternativos.
Uma dessas alternativas é o Porto Sem Papel, plataforma federal de troca de documentos entre empresas e órgãos públicos, que não foi atingida pelo incidente. Operadores ouvidos pela imprensa relataram lentidão em embarques e desembarques, além da realização manual de registros, programação de rotas e faturamento; a APS sustenta que as operações de navios e os acessos ao porto não foram interrompidos.
Polícia Federal investiga ataque e avalia alcance da invasão
A Polícia Federal abriu inquérito em 10 de novembro para apurar o episódio e identificar suas causas. Até o balanço divulgado pela APS na quinta-feira (12), não havia confirmação sobre eventual vazamento de informações, nem conclusão pública sobre os responsáveis ou a dimensão do comprometimento dos sistemas.
O incidente alcançou uma infraestrutura que movimentou 186,4 milhões de toneladas de cargas em 2025, segundo o Ministério de Portos e Aeroportos. Com o gabinete instalado, a APS concentra a recuperação dos arquivos e a revisão da segurança digital, enquanto a investigação busca determinar o que ocorreu e quais dados, se houver, foram expostos.
Receba nossas notícias independentemente dos algorítimos das redes sociais, entre no nosso grupo agora